Penyadapan Presiden & LIMS: Saat Alat Pengawasan Legal “Di-Hack” dari Dalam
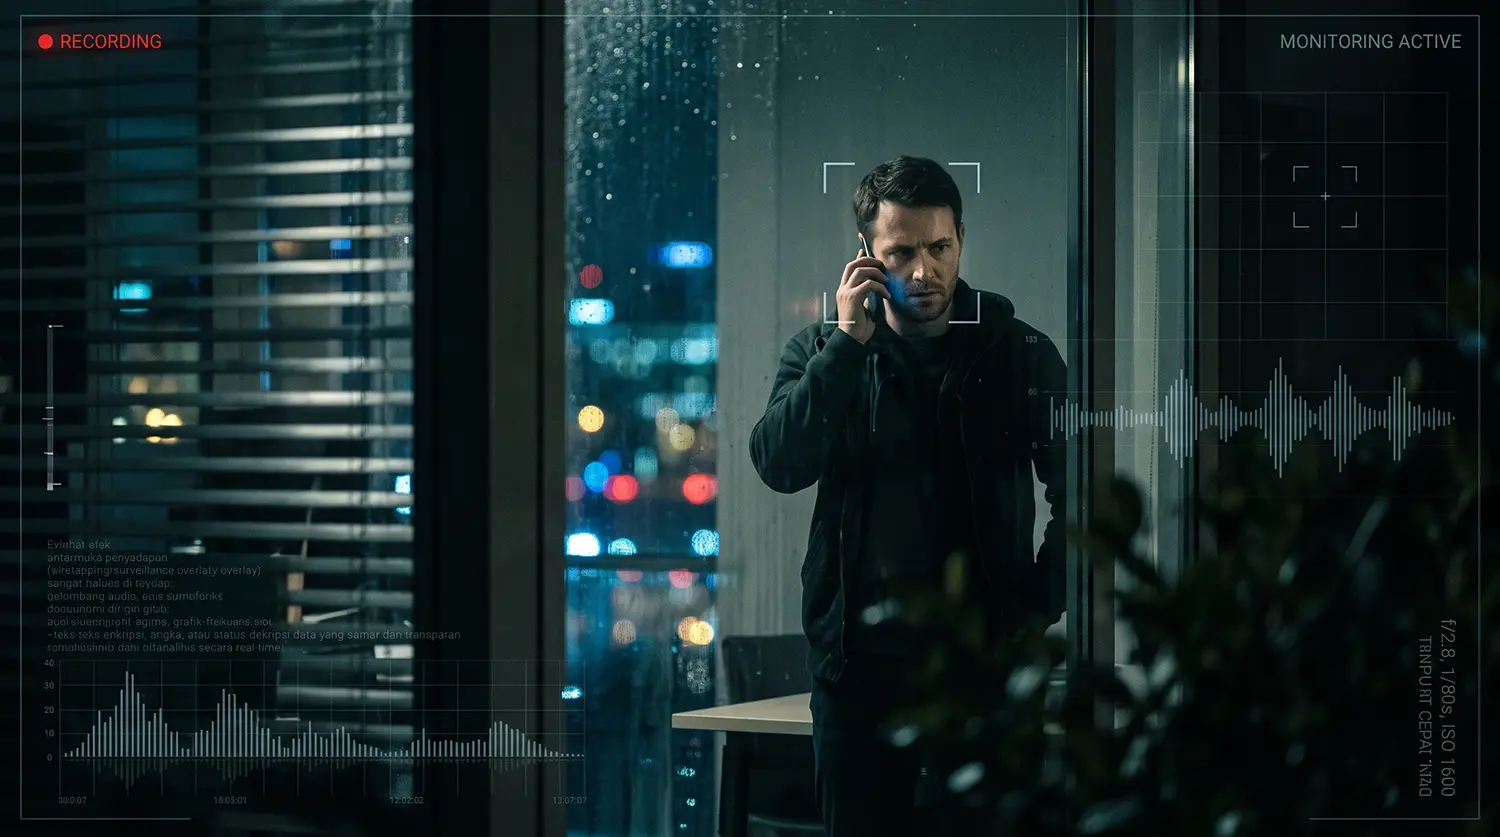
Pemberitaan mengenai dugaan penyadapan tanpa prosedur terhadap pejabat tinggi negara—termasuk Kepala Negara—yang berujung pada penetapan tersangka perwira kepolisian termasuk “jendral besar” serta isu aksi penghapusan berkas elektronik (anti-forensics) mendadak menyita perhatian publik.
Namun, jika dinamika di panggung politik disingkirkan sejenak, peristiwa ini menyisakan satu pertanyaan fundamental dari sudut pandang infrastruktur teknologi: Bagaimana sebuah sistem pemantauan resmi berbasis hukum (Lawful Interception) bisa berbalik menjadi celah keamanan siber paling mematikan bagi negara?
Baca juga: RAM PC Dituduh Mubazir: Retorika Hampa CEO OpenAI Demi Monopoli Silikon?
Jalur “Karpet Merah” Pengawasan Telekomunikasi
Di era telekomunikasi modern, penegak hukum di seluruh dunia menggunakan sistem yang dikenal sebagai Lawful Interception Management System (LIMS). Secara teknis, LIMS bukan spyware liar seperti Pegasus yang harus menjebol celah keamanan (zero-day exploit) pada HP korban secara diam-diam.
Sebaliknya, LIMS justru menjadi “pintu resmi” yang dibangun langsung ke dalam core jaringan operator seluler. Ketika sebuah nomor telepon didaftarkan ke dalam server LIMS untuk kepentingan penyidikan yang sah, sistem secara otomatis menyadap aliran transmisi suara, SMS, hingga metadata lokasi langsung dari penyedia jasa telekomunikasi.
Bencana teknis terjadi ketika mekanisme verifikasi LIMS dibypass. Ketika siapa pun yang memegang kontrol akses administrator dapat memasukkan nomor telepon apa saja ke dalam sistem tanpa multi-factor approval dari lembaga pengawas independen, LIMS berubah dari alat penegakan hukum menjadi senjata penyadapan massal yang bergerak di jalur resmi.

Insider Threat: Musuh Terbesar Keamanan Siber
Dalam industri cybersecurity, ancaman terbesar bagi infrastruktur paling terisolasi (air-gapped system) sekalipun kerap kali bukan berakar dari serangan peretas eksternal, melainkan Ancaman Dari Dalam (Insider Threat).
Perangkat keras dan infrastruktur pelindung secanggih apa pun akan menjadi tidak berguna jika individu yang memegang kunci enkripsi atau hak akses level teratas (super-admin) menyalahgunakan kewenangannya. Kasus penyadapan tanpa prosedur ini memperlihatkan rapuhnya penerapan Prinsip Akses Minimal (Principle of Least Privilege) pada sistem informasi vital negara.
Poin teknis lain yang sangat kritikal adalah upaya penghapusan data atau file hasil sadapan di dalam server komputer untuk menghilangkan jejak (anti-forensics). Dalam arsitektur keamanan data modern, aksi seperti ini seharusnya tidak mudah dilakukan jika sistem dirancang dengan standar Immutable Log Architecture.
Di dalam standar tata kelola siber modern yang ideal, seharusnya:
- Log Aktivitas Harus Berada di Server Terpisah: Setiap perintah (command) yang dimasukkan ke dalam server utama penyadapan harus langsung ditransmisikan secara real-time ke server repositori log khusus yang sifatnya Read-Only (Write Once, Read Many / WORM).
- Fitur Penghapusan Terenkripsi: Bahkan pemegang otoritas admin sekalipun tidak boleh dibiarkan memiliki akses hapus (DELETE/DROP) pada repositori log tanpa memicu alarm keamanan siber yang langsung terhubung ke lembaga pengawas keandalan sistem eksternal.
Catatan Editorial
Kasus penyadapan terhadap pejabat negara ini memberikan pelajaran keras bagi industri dan tata kelola teknologi nasional:
“Teknologi tidak pernah netral, ia hanya menjalankan perintah dari pihak yang memegang hak akses.”
Investasi miliaran rupiah pada perangkat pengawasan atau pertahanan siber akan berujung sia-sia jika tidak diimbangi dengan arsitektur keamanan Zero Trust, pemisahan wewenang teknis (Separation of Duties), serta audit log digital yang tidak bisa dimanipulasi. Tanpa adanya kontrol eksternal yang ketat pada server-server sensitif, perangkat teknologi yang dirancang untuk melindungi keselamatan negara justru bisa dengan mudah berubah menjadi celah keamanan paling berbahaya.
Letak ironi terbesarnya ada di sini: sistem yang dibeli mahal dengan uang rakyat untuk melindungi keamanan negara dan menindak kejahatan, justru berbalik menjadi senjata penyadapan liar yang memata-matai para pemangku kebijakan negara itu sendiri. Lebih ironis lagi, ancaman mematikan ini tidak datang dari peretas luar berteknologi canggih (cyber hacker), melainkan dari “oknum internal” yang memegang kunci akses resminya.
Ketika “pintu belakang” yang sengaja dibuka untuk penegakan hukum tidak dijaga oleh kontrol eksternal yang ketat, negara sebenarnya sedang membiayai sendiri alat yang pada akhirnya merusak integritas keamanannya dari dalam.



VIDEO TERBARU MURDOCKCRUZ :